场景概览 - 身份授权
本场景介绍如何用租户、成员和角色建立访问边界,并验证用户能看到哪些菜单、按钮和业务资源。
适用角色
- 平台管理员、运营管理员
- 用于验证授权结果的模型提供方和最终用户
场景目标
- 用户归属正确租户并绑定正确角色。
- 菜单、按钮和资源范围符合最小权限原则。
- 权限变更能够通过重新登录和操作日志验证。
场景流程
主线: 确认租户边界 → 明确岗位职责 → 创建或选择角色 → 绑定成员 → 正反向验证 → 核对操作日志
| 阶段 | 核心结果 |
|---|---|
| 1. 确认边界 | 租户、成员归属和岗位职责明确 |
| 2. 选择权限 | 角色、菜单和按钮权限与职责相匹配 |
| 3. 分配授权 | 目标成员获得约定角色和作用范围 |
| 4. 验证审计 | 已授权操作可用,未授权操作被阻止,变更可追溯 |
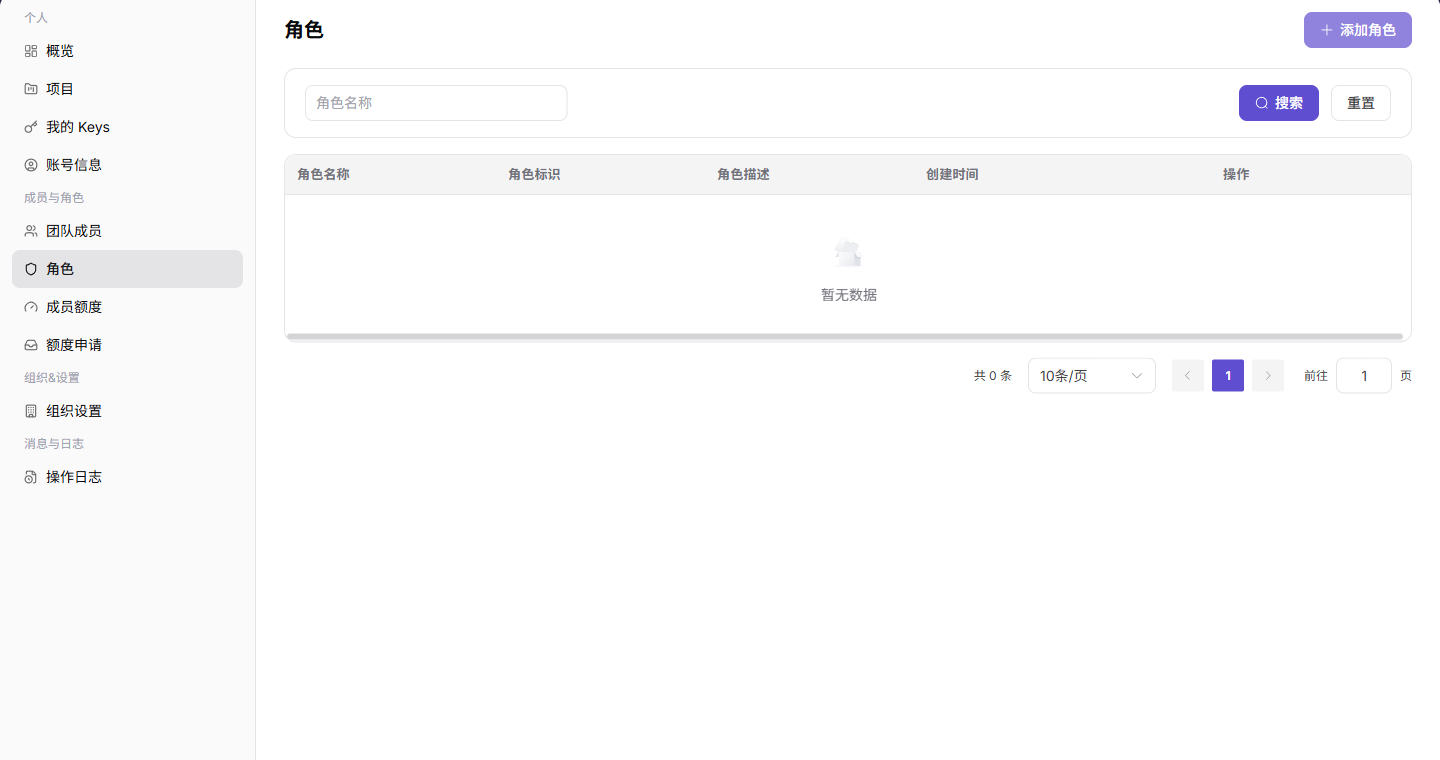
角色页面参考截图:
开始前准备
- 明确目标用户、租户和岗位职责。
- 列出必须允许和必须禁止的功能。
- 准备一个验证账号。
推荐阅读顺序
- 确认租户设置和成员归属。
- 优先选择内置角色,必要时创建最小权限角色。
- 为目标成员绑定角色并重新登录。
- 做允许/拒绝双向验证并核对操作日志。
文档索引
| 文档 | 说明 |
|---|---|
| 身份授权操作流程 | 从角色设计、成员绑定到权限验证的完整流程和角色页面截图 |
| 成员 | 查看成员管理;角色配置与授权请继续查看同分组下的“角色”页面 |
完成检查
用途: 以下检查是本场景的退出条件,用于判断是否已经取得可观察、可复核的结果,以及是否可以进入下一场景。它不是操作步骤的重复;任一项不满足时,请返回对应功能文档的“常见失败分支”排查。
| 检查项 | 通过标准 |
|---|---|
| 1 | 角色与作用范围保存成功,并在账号重新登录后生效。 |
| 2 | 已授权账号能够看到目标菜单并完成约定操作。 |
| 3 | 未授权账号看不到目标入口或操作被明确拒绝,结果符合最小权限设计。 |