身份授权
本场景指导平台管理员按“租户确定租户边界、角色承载权限、用户绑定角色”的方式配置访问能力,并验证菜单、按钮和资源范围是否符合预期。
场景目标
- 用户归属正确租户并绑定符合职责的角色。
- 用户只看到被授权的子系统、菜单和按钮。
- 平台级治理权限与普通租户业务权限保持隔离。
- 权限变更可通过重新登录和审计记录验证。
适用角色
operator:确认运营岗位所需业务权限,并按最小权限原则维护权限范围。provider、enduser:作为授权结果的验证账号。
开始前准备
- 明确用户所属企业或租户、目标租户和岗位职责。
- 先使用内置角色,只有职责无法覆盖时才创建自定义角色。
- 列出必须访问和明确禁止访问的菜单、按钮与资源范围。
- 准备一个不承载生产任务的验证账号。
操作流程
| 步骤 | 操作 | 参考文档 | 完成标志 |
|---|---|---|---|
| 1 | 确认租户、用户、角色和菜单的关系 | 用户、租户与角色设计逻辑 | 权限边界和角色选择已明确 |
| 2 | 对照默认角色能力选择角色 | 角色对比总览 | 角色与岗位职责匹配 |
| 3 | 在租户设置和团队成员中确认成员归属 | 租户设置、团队成员 | 成员状态正常且租户关系正确 |
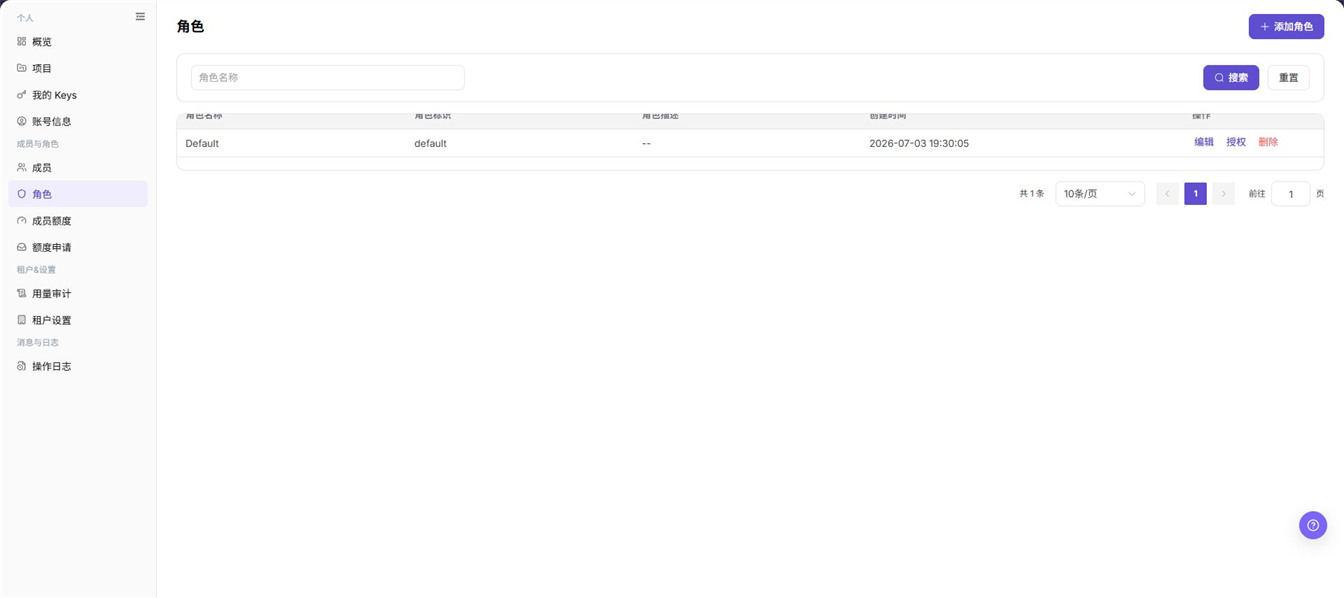
| 4 | 在角色中选择内置角色,必要时创建最小权限角色 | 角色管理 | 角色只包含必要权限 |
| 5 | 使用验证账号重新登录,检查菜单、按钮和资源范围 | 角色 | 允许项可用,禁止项不可见或不可操作 |
| 6 | 在操作日志中核对权限变更和验证结果 | 操作日志 | 变更时间、操作人和对象可追溯 |
步骤 3-5 需要在角色管理中核对角色记录和权限范围,再使用验证账号重新登录。
完成检查
用途: 以下检查是当前功能任务的退出条件,用于判断操作结果是否可观察、可复核,以及是否可以继续当前场景的下一步。它不是操作步骤的重复;任一项不满足时,请按下方“常见失败分支”继续排查。
| 检查项 | 通过标准 |
|---|---|
| 1 | 用户属于正确租户,账号状态正常。 |
| 2 | 角色与岗位职责一致,没有授予平台级多余权限。 |
| 3 | 必须访问的菜单和按钮可用。 |
| 4 | 禁止访问的菜单、按钮和资源不可见或不可操作。 |
| 5 | 重新登录后权限生效,变更记录可追溯。 |
常见失败分支
| 现象 | 优先检查 |
|---|---|
| 用户看不到目标菜单 | 租户归属、角色绑定、菜单权限和重新登录 |
| 菜单可见但按钮不可用 | 按钮权限码、接口权限和角色菜单绑定 |
| 用户看到不属于自己的资源 | 租户边界、资源授权范围和业务侧筛选 |
| 权限修改后没有变化 | 登录缓存、会话刷新、角色状态和变更是否保存 |
| 自定义角色权限过大 | 与内置角色对比,移除不属于岗位职责的菜单和接口 |